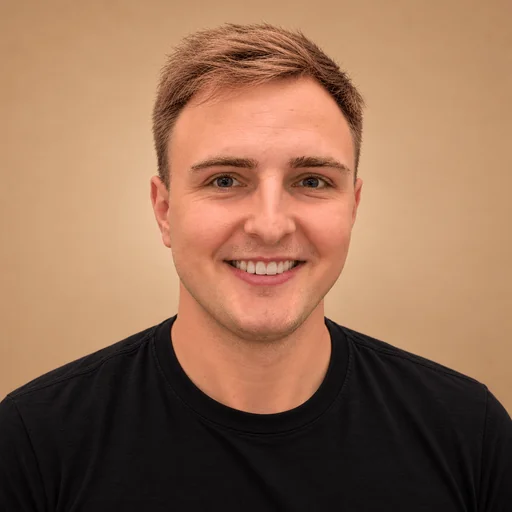
Ihr Trainer

Javan Rasokat

Ich bin Javan Rasokat, Security-Trainer und Senior Application Security Specialist bei Sage, ansässig in Stuttgart. Secure Coding unterrichte ich als Lehrbeauftragter an der DHBW, ISC2-Zertifizierungen (CISSP, CCSP, CSSLP) als ISC2 Authorized Instructor. Als Doktorand forsche ich am Lehrstuhl für Cybersecurity der Universität Bayreuth zu Web- und KI-Sicherheit.

Meine Trainings und Workshops habe ich unter anderem auf der Black Hat USA, der DEF CON, der BSides Las Vegas, dem German OWASP Day, der NDC Security und bei den OWASP Chaptern in Stuttgart und Frankfurt gehalten. Die Schulungen verbinden Angriff und Verteidigung: Teilnehmende nutzen echte Schwachstellen in einer Trainingsanwendung aus, beheben sie und prüfen jede Korrektur mit Tests. Im Mittelpunkt stehen Muster, die ganze Schwachstellenklassen verhindern, auch wenn KI-Assistenten einen Großteil des Codes schreiben.

Zertifizierungen: CISSP, CCSP, CSSLP, GXPN, CEH, AIGP. Master in IT-Sicherheitsmanagement (Hochschule Aalen), Bachelor Wirtschaftsinformatik – Software Engineering (DHBW Karlsruhe).

— Javan Rasokat · LinkedIn

Formate

Region

Mein Standort ist Stuttgart. Vor-Ort-Schulungen halte ich vor allem in Stuttgart und Baden-Württemberg:

Andere Orte in Deutschland auf Anfrage. Remote-Trainings biete ich in ganz Deutschland, Österreich und der Schweiz an. Unterrichtssprache Deutsch oder Englisch.

Schulungen

Kursunterlagen und Labs auf Englisch oder Deutsch. Ausführliche Kursbeschreibungen im englischen Katalog.

Proactive Security Engineering: Building Secure-by-Design Architectures That Scale

Zweitägiges Praxistraining: Sie nutzen realistische Schwachstellen aus, finden ihre Ursache in der Architektur und ersetzen Einzelfixes durch wiederverwendbare Secure-by-Design-Muster. Themen: Zugriffskontrolle, Eingabevalidierung, sichere Konfiguration, Identitäten und Secrets, SSRF-Schutz, Browser-Sicherheitsfunktionen, Security Logging und Leitplanken für KI-gestützte Entwicklung.

Training · 2 TageFortgeschrittenEnglisch · DeutschGehalten bei Black Hat USA 2026 · August 2026Nächster Termin: OWASP Frankfurt #78 · November 2026

Own Your Vulnerability Harness: Prove the Exploit, Then Prove the Fix

Zweitägiges Training für AppSec- und Plattform-Teams: Sie bauen einen eigenen Vulnerability Harness, der Funde von Scannern und KI-Agenten verifiziert. Ein Fund gilt erst als bestätigt, wenn ein nachvollziehbarer Exploit-Nachweis vorliegt. Dazu kommen Reachability- und Diff-Analyse, Anreicherung mit Advisories und eine Priorisierung auf Basis von Evidenz.

Training · 2 TageExpertenEnglisch · Deutsch

Attack & Defend Client-Side Browser Defenses: CSP, Trusted Types, and Fetch Metadata at Scale

Eintägiges Praxistraining zu modernen Browser-Schutzmechanismen: Content Security Policy (CSP), Trusted Types, Fetch Metadata und COOP/COEP erst umgehen, dann richtig konfigurieren und anschließend über Hunderte Services ausrollen. So verschwinden ganze Schwachstellenklassen wie XSS statt einzelner Bugs.

Training · 1 TagFortgeschrittenEnglisch · DeutschGehalten bei DEF CON 33 · August 2025Gehalten bei BSides Las Vegas 2025 · August 2025Gehalten bei German OWASP Day 2025 · Dezember 2025Nächster Termin: NDC Security 2027 · Februar 2027

Security Review Agents That Scale

Zweitägiges Training: Sie bauen einen KI-Review-Agenten, der Pull Requests auf Sicherheitsmängel prüft. Bewertungsrubriken orientieren sich an OWASP ASVS und AISVS, der Agent wird gegen menschliche Reviews kalibriert und läuft in einem Review-Loop bis zum Merge-Gate.

Training · 2 TageFortgeschrittenEnglisch · Deutsch

Securing AI Code Generation Workflows

Zweitägiges Training für DevSecOps- und Plattform-Teams, die mit Claude Code, Cursor, Copilot oder Codex entwickeln: Sie sichern den gesamten Weg vom Prompt über Commit, Pull Request und CI/CD bis zum Betrieb ab. Ergebnis sind Anweisungen, Hooks, eine Gate-Matrix und eine Rollout-Vorlage für Ihr Team.

Training · 2 TageFortgeschrittenEnglisch · Deutsch

Secure Coding in the Age of AI: Attack, Fix, and Prove It

Zweitägige Secure Coding Schulung für Entwicklerinnen und Entwickler: Sie greifen die Themen der OWASP Top 10:2025 an einer Trainingsanwendung an, beheben sie mit sicheren Defaults und sichern jede Korrektur mit Negativtests und statischen Prüfungen ab. Inklusive Review von KI-generiertem Code. Einsteigerfreundlich.

Training · 2 TageEinsteigerEnglisch · Deutsch

Security Hackathon

Lehrveranstaltung Secure Coding an der DHBW: Studierende nutzen typische Schwachstellen in Webanwendungen aus und lernen, sie durch sichere Softwareentwicklung zu verhindern und zu beheben. Wechsel aus Theorie und Praxis im Hackathon-Format.

TrainingEinsteigerDeutschGehalten bei DHBW KarlsruheNächster Termin: DHBW CAS · Oktober–November 2026

Diff Before CVE: Exploit Insight from OSS Patches – Agentic Weaponization?

Village-Format zum Mitmachen: Sicherheitsrelevante Erkenntnisse aus Open-Source-Patches gewinnen, bevor eine CVE veröffentlicht ist. Sie lesen echte Fix-Commits, ordnen Änderungen Exploit-Klassen zu und üben eine wiederverwendbare Methode für Forschung und Triage.

Workshop · 2 Std.FortgeschrittenEnglisch · DeutschNächster Termin: RE:BOOT · Januar 2027

CSSLP Official Certification Prep (5-Day)

Fünftägige offizielle ISC2-Vorbereitung auf die Zertifizierung CSSLP (Certified Secure Software Lifecycle Professional) über IT-Schulungen, mit Javan Rasokat als ISC2 Authorized Instructor. Behandelt alle acht CSSLP-Domänen von Anforderungen über Architektur und Implementierung bis zur Software-Lieferkette.

Training · 5 TageFortgeschrittenEnglisch · Deutsch

Schulung anfragen

Sie planen eine Inhouse-Schulung oder einen Workshop? Schreiben Sie mir Thema, Teamgröße, Wunschtermin und Ort über das Formular oder direkt an javan@rasok.at. Ich antworte per E-Mail.

Ich frage an für